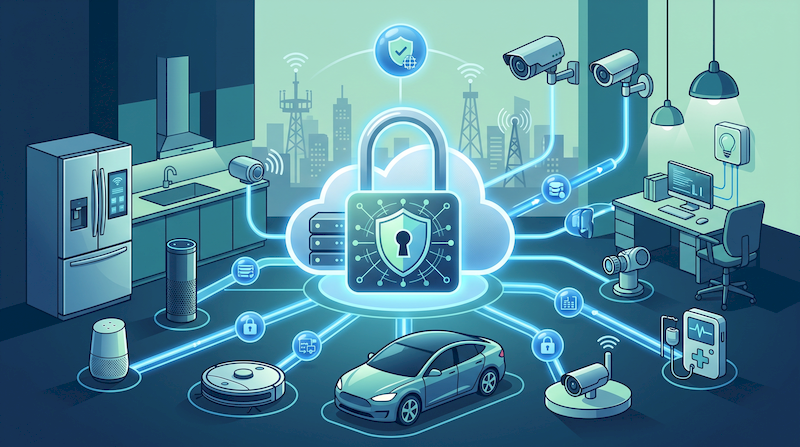
IoT(Internet of Things:モノのインターネット)は、スマート家電やコネクテッドカー、医療機器、スマートメーター、工場の産業用ロボットに至るまで、物理世界のあらゆる機器をネットワークに接続し、リアルタイムなデータ収集・遠隔制御・高度なデータ分析を可能にしました。ビジネスプロセスの自動化や省人化、生活の利便性向上に大きく寄与する一方で、インターネット空間と物理空間がシームレスにつながったことにより、従来のオフィスIT環境とは全く異なるサイバーセキュリティリスクが顕在化しています。
悪意ある第三者によってIoTデバイスが乗っ取られた場合、プライバシー侵害や機密情報の窃取にとどまらず、工場の操業停止、重要インフラの機能不全、さらには人命に関わる重大事故へと直結する恐れがあります。こうした危機的な背景から、デバイス・通信ネットワーク・クラウド基盤・運用組織を包括的に保護する体系的な取り組みである「IoTセキュリティ管理」の確立が企業・組織にとって喫緊の経営課題となっています。
本記事では、IoTセキュリティ管理の基礎概念から、デバイス・ネットワーク・クラウドを網羅する3層防御アーキテクチャ、従来のITセキュリティとの本質的な相違点、段階的な導入4ステップ、国内外の最新規制(NISTガイドラインや日本の電気通信事業法など)、さらには実践的なFAQまでを網羅的かつわかりやすく解説します。
IoTセキュリティ管理とは?基本概念と仕組み
IoTセキュリティ管理とは、インターネットや企業ネットワークに接続された多種多様なIoTデバイス、エッジゲートウェイ、通信ネットワーク、そしてデータを処理・蓄積するクラウド基盤やオンプレミスサーバーに至るシステム全体を、サイバー攻撃や物理的な改ざんから包括的かつ継続的に保護するためのガバナンス体制および運用技術の総称です。
従来のオフィスITセキュリティが「PCやサーバー、社内ネットワーク内の情報資産(機密性)」を守ることに主眼を置いていたのに対し、IoTセキュリティ管理では現実世界の物理的な動作や安全を支える「完全性」や「可用性」の確保が同等以上に重視されます。デバイスの導入計画から設計・製造、設置、日常運用、ファームウェア更新、廃棄に至るライフサイクル全体を通じてリスクを最小化する統合マネジメントが不可欠です。
IoT機器が直面する特有のセキュリティ脅威
IoTデバイスは、PCやサーバーなどの汎用IT機器とは異なるハードウェア的・運用的な制約を抱えています。そのため、攻撃者にとって格好の標的となりやすく、固有の脆弱性を突いたサイバー攻撃が多発しています。
- 計算資源(CPU・メモリ・ストレージ)の極端な制約: バッテリー駆動のセンサーや超小型マイコンでは、リソース不足により高度な暗号化アルゴリズムやエンドポイント保護(EDR/アンチウイルス)ソフトウェアを直接実行できないケースが一般的です。
- 長期的な稼働ライフサイクルとサポート終了後の放置: 産業用機械、ビル空調設備、スマートメーターなどは10年〜20年以上にわたって稼働し続けることが珍しくありません。OSやミドルウェアのメーカーサポートが終了した後もパッチが提供されず、既知の脆弱性を抱えたままネットワークに接続され続けるリスクがあります。
- 物理的アクセスの容易さと盗難・改ざんリスク: 監視カメラ、屋外センサー、農業用IoT端末などは、無人環境や公共スペースなど誰でも容易に触れられる場所に設置されます。そのため、機器本体の分解によるフラッシュメモリからの暗号鍵抽出や、シリアル通信(UART/JTAG)ポートを経由したファームウェアの不正書き換えといった物理攻撃に晒されます。
- 工場出荷時のデフォルト認証情報の放置: 管理者IDやパスワードが「admin / admin」や「root / 123456」といった初期設定のまま運用されているケースが依然として多く、インターネット経由の総当たり攻撃(ブルートフォース攻撃)や辞書攻撃によって容易に不正侵入を許してしまいます。
- マルウェアボットネット(Mirai等)の踏み台化: 侵害されたIoT機器は、マルウェアに感染して遠隔操作用のボットネットに組み込まれます。過去には「Mirai」をはじめとするボットネットが数百万台規模の監視カメラや家庭用ルーターを踏み台にし、重要サービスに対してテラビット級の大規模DDoS攻撃(分散型サービス妨害攻撃)を仕掛けてインターネットインフラを麻痺させた事例が世界的な脅威となりました。
3層防御アーキテクチャ(デバイス・ネットワーク・クラウド)
IoT環境におけるセキュリティを盤石にするためには、特定のポイントのみに対策を施すのではなく、システム全体を「デバイス層」「ネットワーク層」「クラウド・アプリケーション層」の3つの階層に分けて多層防御を構築することが不可欠です。万が一いずれかの階層が突破された場合でも、他の階層で攻撃の影響を封じ込める設計が求められます。
| 階層 | 主なセキュリティ課題・脅威 | 具体的な対策技術・推奨運用 |
|---|---|---|
| デバイス層 (エンドポイント・センサー・エッジ端末) |
・ハードウェア物理改ざんやデバッグポート経由の侵入 ・ファームウェアの脆弱性悪用・不正書き換え ・平文保存された秘密鍵やパスワードの窃取 |
・ハードウェアのRoot of Trust(信頼の起点)確立 ・セキュアブートによる署名検証済コードのみの実行 ・TPM/HSM/セキュアエレメントによる暗号鍵の隔離保護 ・JTAG/UART等の不要な物理インターフェースの無効化 ・OTA(Over-The-Air)による安全な暗号化ファームウェア更新 |
| ネットワーク層 (ゲートウェイ・WAN/LAN・通信プロトコル) |
・Wi-Fiやセルラー通信の盗聴・中間者攻撃(MitM) ・通信データの不正改ざんやなりすまし ・DDoS攻撃や横展開(ラテラルムーブメント) |
・TLS 1.3/DTLS等による通信経路のエンドツーエンド暗号化 ・クライアント証明書を用いた相互認証(mTLS) ・VLANやマイクロセグメンテーションによる業務網からの論理分離 ・IoTゲートウェイへのステートフルファイアウォール・IDS/IPS導入 ・不要なオープンポート(Telnet/HTTP等)の閉鎖 |
| クラウド・アプリ層 (データ蓄積基盤・管理プラットフォーム・API) |
・REST/GraphQL APIの脆弱性悪用や認証不備 ・クラウドストレージ(S3等)の設定ミスによる情報漏洩 ・過剰な権限付与による管理者アカウント乗っ取り |
・ゼロトラスト原則に基づく最小権限のアクセス制御(IAM) ・保存データ(Data at Rest)の強力な暗号化(AES-256) ・APIゲートウェイでのレートリミット・入力バリデーション ・SIEM(セキュリティ情報イベント管理)による監査ログの一元分析 ・SBOM(ソフトウェア部品表)を活用したOSS脆弱性監視 |
従来のITセキュリティとの決定的な違い
オフィス環境のPCや社内サーバーを前提とした従来のITセキュリティと、IoTセキュリティの間には、設計思想や運用要件においていくつかの決定的な違いが存在します。従来の対策手法をそのままIoT機器に適用しようとすると、機能停止や深刻なセキュリティホールを招く原因となります。
第1の違いは、「CIAの優先順位」です。従来のITセキュリティでは情報の「機密性(Confidentiality)」が最優先され、次いで「完全性(Integrity)」、「可用性(Availability)」の順で配慮される傾向がありました。しかし、工場設備や医療機器、自動車などのIoT環境では、システムが停止することが人命危機や巨額の経済損失に直結するため、「可用性」と「完全性」が最優先されます。セキュリティパッチを適用するためにシステムを安易に再起動・停止できないという現実的な制約が生じます。
第2の違いは、「デバイスの多様性とプロトコル」です。PC環境であればWindowsやmacOSといった統一的なOS環境が存在し、TCP/IPやHTTPSといった標準的なプロトコルが利用されます。一方、IoTでは多種多様なリアルタイムOS(FreeRTOS、Zephyr等)や組み込みLinuxが稼働し、通信規格も帯域や消費電力の制約からMQTT、CoAP、BLE(Bluetooth Low Energy)、Zigbee、LoRaWANなどの軽量プロトコルが混在します。このため、汎用のエンドポイントセキュリティエージェントを導入することが極めて困難です。
第3の違いは、「UI(ユーザーインターフェース)の有無」です。IoTデバイスの多くはディスプレイやキーボードを持たない「ヘッドレス端末」です。ユーザーが画面上で警告メッセージを確認したり、対話形式でパスワードを変更したりすることができないため、中央の集中管理プラットフォームやゼロタッチプロビジョニング技術を活用した遠隔自動制御が必須となります。
公的なセキュリティ対策の体系やガイドラインについては、独立行政法人情報処理推進機構(IPA)が提供するIPA IoTセキュリティのポータルサイトにて、最新の脅威動向や設計手引きが公開されていますので、定期的に確認しておくことを強く推奨します。
なぜ今IoTセキュリティ管理が不可欠なのか?3つの重要性
スマートホームからスマートファクトリー、スマートシティ、コネクテッドヘルスケアへと社会インフラのデジタル化が加速する現代において、IoTセキュリティの不備は単なるITトラブルの域をはるかに超え、企業の社会的信用失墜、巨額の財務的損失、さらには人命危機を引き起こす現実のリスクとなっています。ここでは、企業経営においてIoTセキュリティ管理が不可欠とされる3つの重要性を掘り下げます。
① プライバシーおよび機密データの保護
IoTデバイスの最大の特徴は、現実世界の物理情報や人間の活動ログを24時間365日絶え間なくセンシングし、デジタルデータとして集約する点にあります。
例えば、ヘルスケア機器やウェアラブル端末は心拍数、血圧、睡眠パターン、位置情報などの極めてセンシティブな個人生体情報を記録しています。また、スマートスピーカーは室内の音声を拾い、ネットワークカメラは家庭内やオフィスのリアルタイム映像を配信し、コネクテッドカーは走行履歴や車内カメラの映像を蓄積しています。これらのデータが暗号化の不備やアクセス制御の甘さによって漏洩した場合、ストーカー被害、なりすまし犯罪、恐喝、空き巣など、物理的な犯罪や個人の基本的人権の侵害へと直結します。
さらに産業分野においては、スマートファクトリーの各種センサーが収集する生産ラインの稼働効率、原材料の配合比率、製品の金型設計パラメータといったデータは、企業の競争優位性を左右する最重要機密です。IoT機器を踏み台にした産業スパイ活動によってこれらのノウハウが競合他社や海外組織に流出すれば、数十億円規模の研究開発投資が一瞬にして水泡に帰すことになります。
② 事業継続(BCP)と財務的損失の防止
IoTデバイスがサイバー攻撃を受けた場合、情報流出だけでなく、物理的な生産ラインの停止やインフラ機能の停止という形で事業継続(BCP)が直接的に脅かされます。
近年のサイバー犯罪者は、身代金を要求するランサムウェア攻撃の標的をITネットワークから工場のOT(Operational Technology)ネットワークへと広げています。工場のPLC(プログラマブルロジックコントローラ)や分散制御システム(DCS)がランサムウェアに感染して操業が停止した場合、サプライチェーン全体に波及する出荷遅延、取引先への違約金、製品廃棄損などにより、1日あたり数千万円から数十億円規模の直接損害が発生します。
医療機関においては、ネットワーク接続された人工呼吸器、輸液ポンプ、画像診断装置がランサムウェア攻撃によって暗号化・操作不能に陥り、緊急手術の中止や救急搬送の受け入れ停止を余儀なくされる事例が国内外で実際に発生しています。加えて、事故発生後のフォレンジック調査費用、機器の交換・復旧費用、被害者への賠償金、株価下落、失われたブランド信用の回復にかかるコストを考慮すると、事前のセキュリティ管理への投資は最も確実なリスクヘッジと言えます。
③ 法的規制・コンプライアンスへの適合
IoTデバイスのセキュリティ脆弱性が国家安全保障や重要インフラ、市民生活に深刻な脅威を及ぼす事態を受け、世界各国でIoTセキュリティに関する法規制や規格の制定が急速に進んでいます。要件を満たさない製品は市場からの排除や巨額の制裁金が科されるため、コンプライアンスの遵守は企業の存続条件となっています。
| 国・地域 | 主要な法律・規制・制度 | 主な規制要件・企業への影響 |
|---|---|---|
| 日本 | 電気通信事業法の端末設備等規則に基づく技術基準(2020年4月施行のセキュリティ要件) | ルーター等のインターネット接続端末設備に対し、アクセス制御機能(パスワード変更を促す機能や機器固有IDの設定)、ファームウェア更新機能などの具備を義務付け。基準を満たさない機器は技術基準適合認定(技適)を受けられない。 |
| 欧州(EU) | EUサイバーレジリエンス法(CRA:Cyber Resilience Act) | デジタル要素を含むすべてのハードウェア・ソフトウェア製品に対し、企画・開発段階からの「セキュリティ・バイ・デザイン」、既知の脆弱性のない製品設計、脆弱性の迅速な報告、サポート期間中のセキュリティ更新提供を義務化。違反時には最大1,500万ユーロまたは全世界売上高の2.5%の制裁金。 |
| 米国 | IoTサイバーセキュリティ改善法(IoT Cybersecurity Improvement Act)およびCyber Trust Mark | 連邦政府調達におけるNIST基準準拠デバイスの義務化。さらに一般消費者向けには、セキュリティ基準を満たしたIoT製品に認証ロゴ(Cyber Trust Mark)を表示するラベリング制度が推進されている。 |
日本国内においても、総務省の「IoT・AIセキュリティ要件検討ワーキンググループ」による検討を経て、電気通信事業法の端末設備等規則(第34条の10)が改正され、2020年4月から技術基準適合認定の要件にアクセス制御やファームウェア更新機能が正式に組み込まれました。また、経済産業省が策定した「サイバー・フィジカル・セキュリティ・フレームワーク(CPSF)」や、IPAが公開している各種手引きを参照し、自社製品や社内導入機器が法的要件に合致しているかを継続的に監査する体制が必要です。
実践!IoTセキュリティ管理の具体的な手法と導入手順
IoTセキュリティ管理を実効性のある体制として定着させるためには、場当たり的なツールの導入にとどまらず、体系的なプロセスに沿って段階的に導入を進める必要があります。ここでは、あらゆる企業や組織が実践できる4つの導入ステップを具体的に解説します。
ステップ1:資産の可視化と包括的リスクアセスメント
IoTセキュリティ管理における絶対的な鉄則は、「管理・把握していないデバイスを守ることはできない」という点です。シャドーIT(従業員が無断で持ち込んだ私物機器)やシャドーIoT(現場が独自に設置した未把握のセンサー・監視カメラ等)を完全に洗い出すため、資産の棚卸しと可視化から着手します。
- 自動検知ツールによるアセットインベントリ(機器台帳)の作成: ネットワークスキャナーやパッシブ型パケットキャプチャツールを導入し、社内ネットワークに接続されているすべてのデバイスを自動検出します。IPアドレス、MACアドレス、ホスト名だけでなく、メーカー名、型番、OS種別、現在のファームウェアバージョン、シリアル番号を網羅した台帳を作成します。
- 資産の重要度分類と脅威モデリング: 洗い出した各機器が「どのようなデータを送受信しているか」「基幹システムと接続されているか」「停止した場合の事業損失はどの程度か」を評価し、重要度をランク分けします。
- リスクスコアリングと対策優先度の決定: CVSS(共通脆弱性評価システム)等のスコアを活用し、既知の脆弱性の深刻度や攻撃の容易さ、事業影響度を掛け合わせてリスクレベルを数値化します。高リスクと判定された機器から優先的にリソースを配分して対策を実施します。
ステップ2:初期設定の強化とファームウェアのライフサイクル管理
サイバー攻撃の大多数は、高度な未知のゼロデイ攻撃ではなく、既知の脆弱性や初期設定の不備といった初歩的な隙を突いて侵入されます。機器の配備から廃棄に至るライフサイクル全体を管理する運用プロセスを確立します。
- デフォルト認証情報の完全廃止とパスワードポリシーの徹底: 工場出荷時に設定されている共通パスワード(「admin」「password」等)は即座に無効化し、機器ごとに独立した16桁以上の複雑なランダムパスワードを生成・割り当てます。
- 不要なネットワークサービス・ポートの閉鎖: 機器の初期設定で有効化されている不要な通信機能(Telnet、FTP、HTTP、UPnP、mDNSなど)や、製造時・デバッグ用のテストポートはすべて無効化し、攻撃対象領域(アタックサーフェス)を最小限に抑えます。
- 暗号化された安全なOTA更新パイプラインの構築: メーカーからセキュリティパッチが提供された際に迅速に適用できるよう、OTA(Over-The-Air)による遠隔一括アップデートの仕組みを整えます。更新プログラムのダウンロード時には通信経路をTLSで暗号化し、機器側でデジタル署名を検証することで、不正なファームウェアへの改ざんを防止します。万が一アップデートに失敗した際に以前の安全なバージョンへ自動復帰できる「ロールバック機能」の搭載も重要です。
- 安全な廃棄プロセスの確立: 機器のリースアップや老朽化に伴う廃棄時には、内部のフラッシュメモリに保存されたWi-Fi認証キー、APIトークン、顧客データ等の暗号鍵を完全消去(サニタイズ)し、物理的に破砕する手順を規定します。
ステップ3:ゼロトラスト型アクセス制御・暗号化と通信監視(IDS/IPS)
境界防御(ファイアウォールによる社内外の分離)だけに依存する従来のモデルを脱却し、「すべての通信を信頼せず、常に検証する」というゼロトラストアーキテクチャの原則を導入します。
- VLANによるネットワークセグメンテーション(分離): 業務基幹ネットワーク、OA端末(PC/スマートフォン)用ネットワーク、IoTデバイス用ネットワーク、ゲスト用Wi-FiをVLAN(仮想LAN)によって論理的に完全分離します。IoT機器同士が不要に直接通信できないようプライベートVLANを設定することで、万一1台がマルウェアに感染してもネットワーク内での水平移動(ラテラルムーブメント)を遮断します。
- クライアント証明書を用いた強固なデバイス認証: パスワード認証のみに頼らず、公開鍵暗号基盤(PKI)に基づく電子証明書を各IoT機器に配布し、相互TLS(mTLS)通信を実施します。これにより、攻撃者が偽装した不正なデバイスがネットワークに接続することを根本から阻止します。
- AIを活用した異常通信検知(IDS/IPS・ネットワーク振る舞い検知): IoT機器の通信パターンは、PCと比べて「定時的に一定量のデータを決まった宛先サーバーに送信する」という規則性を持っています。この特性を活かし、機械学習を用いたトラフィック解析ツールを導入することで、普段と異なる宛先への急激なパケット送信、夜間の不審な外部通信、ポートスキャン行為などの異常をミリ秒単位で検知・自動遮断します。
ステップ4:インシデント対応体制(CSIRT)の整備と組織教育
どれほど強固なセキュリティツールを導入しても、それを運用・監視する組織の体制とリテラシーが伴っていなければ、インシデントの拡大を防ぐことはできません。人とプロセスの強化が不可欠です。
まず、有事の際に迅速な初動対応を行う専門チーム(CSIRT:Computer Security Incident Response Team)の役割と責任を明確に定めます。IoT機器に異常が検知された際の「機器のネットワーク隔離手順」「フォレンジック用ログの保全」「経営陣や法務部門、外部機関(警察・IPA等)へのエスカレーションフロー」を記したインシデント対応プレイブックを策定し、年1回以上の机上演習を実施します。
同時に、全従業員に対するセキュリティ教育を定期化します。私物IoT機器を社内ネットワークに無断接続するリスクの周知、標的型攻撃メールの訓練、現場における異変(機器のランプ点灯パターンの異常、過度な発熱、再起動の頻発など)を即座に情報システム部門へエスカレーションする文化を組織全体に根付かせます。
企業が直面する課題と国内外の標準ガイドライン
多くの企業がIoTセキュリティの必要性を認識しながらも、実際の現場では技術的・組織的な制約により対策が難航するケースが少なくありません。ここでは、現場が直面する典型的な課題と、その解決指針となる国際標準フレームワークを解説します。
リソース不足やレガシー機器の統合といった現実的課題
製造業、プラント、物流、ヘルスケアなどの現場において、IoTセキュリティ推進の障壁となっている主な課題は以下の3点です。
- IT部門とOT部門の文化的分断と人材不足: 企業のIT部門は「情報の機密性」を重視する一方、工場のOT部門は「ラインを24時間絶対に止めない可用性」を最優先します。両者の優先順位の違いから合意形成が難航し、双方のプロトコルや現場要件に精通したセキュリティ専門人材が著しく不足しています。
- レガシー機器(旧型設備)の延命と改修困難性: 15年以上前に導入された産業機器は、セキュリティ対策が全く考慮されておらず、暗号化通信機能やファームウェアの更新機能自体が存在しません。機器の更新には数億円単位の投資が必要となるため、脆弱性が判明しても使い続けざるを得ない現実があります。
- サプライチェーンとソフトウェア部品表(SBOM)の管理負担: IoT機器のファームウェアには、多数のオープンソースソフトウェア(OSS)やサードパーティ製ライブラリが組み込まれています。自社が調達した機器にどのようなコンポーネントが含まれているかがブラックボックス化しており、新たな脆弱性(例:Log4jやOpenSSLの脆弱性など)が公表された際の影響範囲の特定に膨大な時間を要します。
これらの課題への現実的な解決策として、レガシー機器の手前に後付けでセキュア通信を実現する「セキュリティゲートウェイ」を設置するレトロフィット手法が注目されています。機器本体を改修することなく、ゲートウェイ側でVPN暗号化、アクセス制御、パケット監視を一括して代行させることで、既存資産を保護しながら低コストでセキュリティ水準を引き上げることが可能です。
NISTフレームワーク(SP 800-213 / IR 8259シリーズ)の体系的活用
IoTセキュリティを組織的・体系的に推進するためのグローバルスタンダードとして、世界中で広く参照されているのが、米国のNIST(国立標準技術研究所:National Institute of Standards and Technology)が策定した一連のIoTセキュリティガイドラインです。
特に重要な文書群として、連邦政府機関がIoT機器を導入・統合する際の指針を定めた「NIST SP 800-213」と、機器メーカー向けに策定された「NIST IR 8259シリーズ」が挙げられます。これらは機器の要件定義から調達、運用に至る網羅的な指針を提供しています。
| 文書番号・規格名 | 対象者・主眼 | 中核となる内容・フレームワーク |
|---|---|---|
| NIST IR 8259 Foundational Cybersecurity Activities for IoT Device Manufacturers |
IoT機器メーカー (基礎的な活動) |
IoT機器メーカーが開発・製品化プロセスにおいて実施すべき「基礎的なサイバーセキュリティ活動」を規定。顧客のリスク理解、サイバーセキュリティ目標の決定、機能の実装計画、顧客への情報提供など、製造前後の活動プロセスを定義。 |
| NIST IR 8259A IoT Device Cybersecurity Capability Core Baseline |
IoT機器メーカー・開発者 (機器の機能要件) |
IoTデバイス自体が備えるべき「サイバーセキュリティ機能のコアベースライン」を具体的に定義。(1)デバイス識別、(2)デバイス構成変更、(3)データ保護、(4)論理的アクセス、(5)ソフトウェア更新、(6)サイバーセキュリティ状態認識の6つの基本機能を提示。 |
| NIST IR 8259B / C / D | メーカーおよび導入組織 | IR 8259B(メーカー以外の非技術的支援活動)、IR 8259C(組織向けプロファイル作成プロセス)、IR 8259D(連邦政府向けプロファイル基準)など、運用や調達に応じた詳細な派生基準。 |
| NIST SP 800-213 IoT Device Cybersecurity Guidance for the Federal Government |
IoT導入組織・システムインテグレーター | IoTデバイスを組織のITシステム全体に安全に統合・運用するためのガイドライン。デバイス単体の機能だけでなく、ネットワーク全体のセキュリティ制御との統合手法を解説。 |
このように、NIST IR 8259が「メーカーが行う基礎的な活動プロセス」を定めているのに対し、機器が備えるべき具体的な機能要件(コアベースライン)は「NIST IR 8259A」に規定されています。企業がIoT機器を新規調達する際は、NIST IR 8259Aの6つの機能要件を満たしているかをベンダー選定のチェックリストとして活用することが極めて有効です。
また、商用ソリューションの活用としては、トレンドマイクロをはじめとする専門セキュリティベンダーが、組込み型セキュリティSDKやネットワーク型IoTゲートウェイ保護ソリューションを提供しています。自社開発ですべてを内製化することが困難な場合、こうした実績ある外部ソリューションを適材適所で組み込むことが、開発期間短縮と堅牢性確保の両立に向けた合理的なアプローチです。
IoTセキュリティ管理に関するよくある質問(FAQ)
Q1: 中小企業や小規模オフィスでも低予算で始められる最優先の対策は何ですか?
A1: 高額なセキュリティ製品を新規導入しなくても、以下の3つの施策を即日実施するだけで、攻撃リスクの80%以上を低減できます。(1)社内Wi-Fiや有線LANに接続されているすべての機器(複合機、ネットワークカメラ、ルーター等)の棚卸し台帳を作成すること、(2)工場出荷時の初期ID・パスワードを推測不可能な固有文字列に変更すること、(3)市販ルーターに備わっている「ゲストネットワーク機能(VLAN)」を活用し、通常の業務PCとIoT機器の通信ネットワークを論理的に分離することです。
Q2: 従業員の私物スマートウォッチや私物スマホ(シャドーIoT)の持ち込みにはどう対処すべきですか?
A2: 私物端末が業務ネットワークに接続されると、マルウェア感染やデータ持ち出しの重大な温床となります。対策としては、IEEE 802.1X認証やMACアドレスフィルタリングを導入して未承認デバイスの業務LANへの接続を技術的に遮断するとともに、従業員や来客用には業務系システムから完全に隔離された「インターネット接続専用の独立Wi-Fi」のみを提供するポリシーを定め、就業規則等で厳格に周知・運用してください。
Q3: メーカーのサポートが終了し、パッチが提供されない古い産業機器はどう保護すればよいですか?
A3: サポート終了機器のセキュリティ対策としては、「仮想パッチ(バーチャルパッチ)」機能を持つ産業用ファイアウォールやセキュリティゲートウェイを機器の手前に配置するインライン保護が推奨されます。また、外部インターネットや社内LANから完全に切り離された閉域網(エアギャップ環境)に配置し、踏み台経由でのアクセスを物理的・論理的に完全に遮断する運用回避策を講じてください。
Q4: 開発段階における「セキュリティ・バイ・デザイン」とは具体的にどのような取り組みですか?
A4: 製品が完成した後にセキュリティ機能を追加するのではなく、企画・要件定義・アーキテクチャ設計・コーディング・テストの全工程にセキュリティ基準を組み込む開発手法です。具体的には、ハードウェア設計段階でのRoot of Trustチップの選定、脅威分析(STRIDEモデル等)の実施、ソースコードの静的解析(SAST)、ファームウェア脆弱性診断、そしてSBOM(ソフトウェア部品表)を作成して将来的な脆弱性情報に即座に対応できるトレーサビリティの確保などが含まれます。
Q5: IoTセキュリティに関する国際規格や認証マークにはどのようなものがありますか?
A5: 産業分野では国際電気標準会議が策定した制御システム向けセキュリティ規格「IEC 62443」、自動車分野ではサイバーセキュリティエンジニアリング規格「ISO/SAE 21434」、民生品分野では欧州ETSIの「ETSI EN 303 645」や米国の「Cyber Trust Mark」などがあります。自社の進出先市場や製品分野に応じた認証を取得することで、セキュリティ品質の証明と海外展開における競争力強化につながります。
まとめ:強固な管理体制でIoT活用の価値を最大化しよう
IoT技術の急速な進化は、現場業務の省人化・自動化や革新的な新規ビジネスモデルの創出など、企業の成長を牽引する絶大なビジネス価値をもたらしています。しかし、その利便性と恩恵は、堅牢なセキュリティ管理基盤という土台があってこそ初めて享受できるものです。
IoTセキュリティ管理は、一度機器を設定して完結する一時的なプロジェクトではありません。新たなサイバー脅威の出現、システムの経年劣化、国内外の法規制の改定に合わせて、継続的にリスクを再評価し改善を重ねる「ライフサイクルマネジメント」そのものです。
まずは自社ネットワークに接続されている機器の可視化と初期認証の総点検という手近なステップから着手し、NISTフレームワークや公的ガイドラインを指針としながら、強固で持続可能なIoTセキュリティ体制を築き上げ、安心・安全なデジタルトランスフォーメーション(DX)を加速させていきましょう。