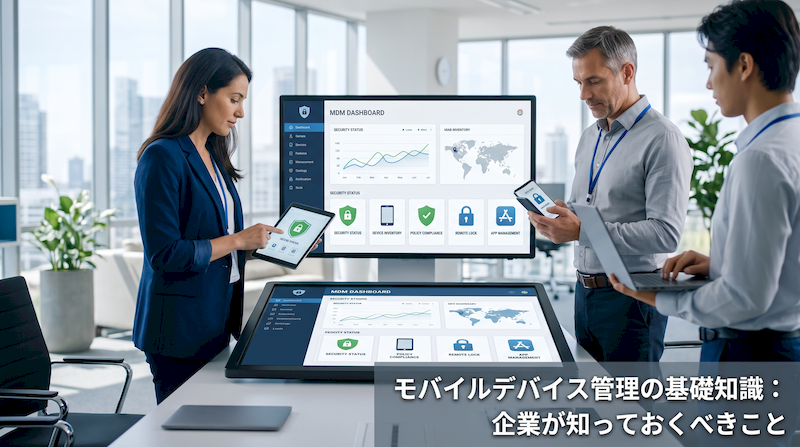
企業が業務でスマートフォンやタブレットなどのモバイルデバイスを導入するケースが急速に増えています。外出先からのメール確認や社内チャットでの連絡、商談時の資料提示など、モバイルデバイスの活用は業務スピードの向上や柔軟な働き方の実現に大きく貢献しています。
しかし、モバイルデバイスは高い利便性を誇る一方で、紛失や盗難、不正アクセスやマルウェア感染など、管理上の重大なセキュリティリスクを常に抱えています。もし顧客情報や機密データが保存された端末が紛失・流出事故を起こせば、企業の社会的信用や事業活動に深刻なダメージを与えかねません。
そこで多くの企業が導入を進めているのが「モバイルデバイス管理(MDM:Mobile Device Management)」です。本記事では、MDMの基礎知識から具体的な主要機能、導入によって得られるメリット、選定・運用時の注意点まで、企業のIT管理者や担当者が押さえておくべきポイントを網羅して分かりやすく解説します。
モバイルデバイス管理(MDM)とは?基礎知識と注目される背景
モバイルデバイス管理(MDM:Mobile Device Management)とは、企業が業務で使用するスマートフォン、タブレット、ノートPCなどの端末を一元的に管理・運用するためのシステムや手法のことです。
管理者がWebベースの管理コンソールから複数端末に対してセキュリティ設定の適用、アプリの配布、利用状況の監視、さらには万が一の紛失・盗難時の遠隔操作などを一括して実行できます。
なぜ今、企業にMDMが必要とされているのか?
MDMの必要性が高まっている背景には、近年のワークスタイルの劇的な変化とセキュリティ脅威の高度化があります。
- テレワーク・リモートワークの定着:オフィス外で業務端末を利用する機会が増え、社内ネットワークのファイアウォール内にとどまらない端末管理が必須となったこと。
- 端末紛失・盗難リスクの増加:電車内や飲食店、移動中の置き忘れなど、物理的な紛失による情報漏洩事故が後を絶たないこと。
- シャドーITの横行:管理者の目が届かないところで従業員が個人用アカウントや未許可のアプリを使用し、データ流出につながる危険性が高まっていること。
- BYOD(私用端末の業務利用)の広がり:私物端末を業務に利用するケースが増え、プライバシー保護と企業情報保護の両立が求められていること。
これらを踏まえ、単に「端末を配る」だけでなく、「安全に統制された状態で使わせる」ための仕組みとしてMDMが不可欠となっています。
EMMやUEMとの違い(関連用語の整理)
モバイル管理の文脈では、MDMの他にも関連用語が存在します。混乱を避けるためにそれぞれの違いを把握しておきましょう。
| 用語 | 正式名称 | 主な管理対象・特徴 |
|---|---|---|
| MDM | Mobile Device Management | 端末本体(ハードウェア・OS設定)の制御・セキュリティ管理が中心 |
| MAM | Mobile Application Management | 端末全体ではなく、業務で利用する「特定アプリ」とそのデータ領域を管理 |
| MCM | Mobile Content Management | 業務用のファイルやドキュメントなどの「コンテンツ」の安全な閲覧・共有を管理 |
| EMM | Enterprise Mobility Management | MDM・MAM・MCMを包括し、モバイル環境全体を統合管理するパッケージ |
| UEM | Unified Endpoint Management | スマホやタブレットに加え、社内のWindows/Mac PCやIoT機器まで統合管理 |
現在提供されている多くのMDM製品は、基本的な端末制御だけでなくMAMやEMMの一部の機能を標準で備えており、企業のニーズに応じて段階的に導入できる構成になっています。
モバイルデバイス管理(MDM)システムの主要機能一覧
MDMシステムが提供する機能は多岐にわたります。ここでは、企業がセキュリティと業務効率を両立させるために活用する中核機能を4つのカテゴリに分けて解説します。
1. 紛失・盗難時の被害を防ぐ「リモート制御機能」
端末を紛失したり盗難に遭ったりした際、迅速に被害を食い止めるための最も重要な機能群です。
- リモートロック:管理コンソールからの遠隔操作で端末の画面をロックし、第三者による操作やデータ閲覧を即座に遮断します。
- リモートワイプ(初期化):端末内の全データを遠隔から消去し、工場出荷状態に戻します。端末の回収が見込めない場合に機密情報の漏洩を確実に防止します。
- セラクティブワイプ(部分消去):個人端末(BYOD)などの場合、プライベートな写真や連絡先は残したまま、業務データや社用アカウント情報のみをピンポイントで消去します。
- 位置情報(GPS)取得:端末の現在位置を地図上で特定し、置き忘れ場所の捜索や紛失時の状況把握をサポートします。
2. セキュリティ水準を均一化する「ポリシー・プロファイル管理」
全社で統一したセキュリティルール(セキュリティポリシー)を一括で適用し、設定の抜け漏れを防ぎます。
- パスコード・生体認証の強制:複雑なパスコードの桁数指定、定期変更の要求、指紋・顔認証の必須化などを強制します。
- 機能制限(カメラ・スクリーンショット・外部接続):業務上不要なカメラ機能の停止、画面キャプチャの制限、USBやSDカードなど外部ストレージへのデータ書き出し禁止を設定可能です。
- Wi-Fi・VPNの自動構成設定:社内ネットワークや安全なVPNへの接続プロファイルを一括配布し、従業員が手動設定する手間を省くとともに不正アクセスを防ぎます。
- OSアップデートの制御:セキュリティパッチの適用を促すとともに、業務アプリが未対応の最新OSへの勝手なアップデートを一時保留させる制御が行えます。
3. 業務効率と安全性を高める「アプリケーション管理(MAM機能)」
端末にインストールするアプリを管理し、不正なマルウェア感染や私的利用を抑止します。
- 業務用アプリの一括配信・サイレントインストール:従業員に個別のインストール作業をさせず、業務に必要なアプリを自動配信・更新します。
- ホワイトリスト/ブラックリスト制御:業務上許可されたアプリのみ利用可能にする(ホワイトリスト)、あるいは危険・私的なアプリのインストールを禁止する(ブラックリスト)制御を行います。
- アプリ間データ共有の制限:社用メールやクラウドストレージ内のデータを、個人用SNSや私用チャットアプリへコピー&ペーストできないよう隔離(コンテナ化)します。
4. 端末の健全性を可視化する「インベントリ収集・監視機能」
現在どの端末がどのような状態で稼働しているかをリアルタイムで把握します。
- 端末資産台帳の自動作成:端末のOSバージョン、シリアル番号、インストール済みアプリ一覧、バッテリー状態などのインベントリ情報を自動収集します。
- ジェイルブレイク(脱獄)・Root化検知:OSの制限を不正に解除した危険な端末を自動検知し、社内ネットワークへのアクセスを即時遮断します。
- コンプライアンス違反の通知:パスコードが解除されている、禁止アプリが導入されているなど、ルールに違反した端末を検知して管理者および本人にアラートを発報します。
企業がMDMを導入する4つのメリット
MDMシステムの導入は、単なるセキュリティ対策にとどまらず、情報システム部門の業務効率化や組織全体の生産性向上にも大きく寄与します。ここでは具体的な4つのメリットを深掘りします。
1. 情報漏洩・不正アクセスリスクの最小化
モバイル端末運用の最大の懸念は、端末の紛失・盗難や不正なネットワーク接続による機密データの流出です。MDMを導入していれば、パスコードポリシーの徹底やストレージ暗号化、遠隔操作によるデータ消去(リモートワイプ)によって、物理的に端末が手元を離れた場合でも被害を最小限に食い止められます。
また、強度の低いWi-Fiへの接続制限や不審な通信の検知を行うことで、外部からの不正アクセスやマルウェア感染のリスクを大幅に遮断できます。
2. 情シス部門のキッティング・運用負荷の大幅削減
従来、従業員に社用端末を配布する際は、管理者が1台ずつ手作業で初期設定(キッティング)や業務アプリのインストールを行う必要があり、膨大な工数がかかっていました。
MDMを活用すれば、Appleの「Automated Device Enrollment(旧DEP)」やGoogleの「Zero-touch 登録」などと連携し、端末の電源を入れてネットワークに接続するだけで、必要な初期設定やアプリを自動配信できます。入社時や機種変更時のセットアップ工数を劇的に削減可能です。
3. シャドーITや私的利用・不正利用の抑止
管理者の許可なく私物端末を業務に使用したり、社用端末に未認可のクラウドサービスやゲームアプリを勝手に導入したりする「シャドーIT」は、深刻なセキュリティホールとなります。
MDMによってインストール可能なアプリの制御や利用状況のモニタリングを行うことで、従業員のコンプライアンス意識を高め、業務外の私的利用や危険なアプリの利用を確実に抑止します。
4. BYOD(私用端末の業務利用)の安全な運用
従業員の私物スマートフォンを業務でも活用する「BYOD(Bring Your Own Device)」は、端末購入コストを抑えられる一方で、プライバシー侵害やデータ混在のリスクがあります。
MDMのMAM(アプリケーション管理)機能やコンテナ化技術を用いれば、端末内の「個人データ領域」と「業務データ領域」を完全に分離可能です。従業員のプライベートな写真や連絡先には一切干渉せず、業務領域のデータのみを安全に保護・遠隔消去できるため、プライバシーとセキュリティを高いレベルで両立できます。
MDM導入・運用時に注意すべき4つのポイント
MDMは非常に強力な管理基盤ですが、運用設計を誤ると従業員の反発を招いたり、現場の業務効率を著しく低下させたりするリスクがあります。導入前に以下の4点を確認しておきましょう。
1. 従業員のプライバシーへの配慮と利用規約の整備
MDMは端末の位置情報やインストール済みアプリ一覧などを取得できるため、従業員から「私生活を過度に監視されているのではないか」と不安や不満を持たれるケースがあります。
特にBYOD運用の場合は、社内規約(モバイルセキュリティガイドライン)を策定し、「どの情報を管理者が取得し、どの情報は取得しないのか」を明確に従業員へ説明・合意を得ることが不可欠です。
2. 自社のOS環境(iOS/Android/Windows/macOS)への適合性
MDM製品によって、得意とするOSや対応できる機能範囲が異なります。iOSに特化した製品、Androidの高度な制御に強い製品、あるいはWindowsやMacも含めて一元管理できるUEM(統合エンドポイント管理)寄りの製品など様々です。
自社で導入するデバイスの種類(マルチOS運用か、単一OSか)をあらかじめ整理し、必要な機能が対象OSで十全に動作するかを事前に検証(PoC)する必要があります。
3. コスト対効果とライセンス体系(月額・初期費用)
MDMの料金体系は、一般的に「1デバイスあたりの月額課金」または「1ユーザーあたりの月額課金」が主流です。多機能な高価格帯製品を選んでも、自社で使いこなせなければ無駄なコストになってしまいます。
「最低限のリモートロック/ワイプだけで十分なのか」「アプリ配信やPC管理まで含めるのか」など、自社が求める要件の優先順位を明確にし、費用対効果に見合ったプランを選びましょう。
4. 導入後の運用体制・緊急時フローの構築
「夜間や休日に社員が端末を紛失した」という緊急事態において、誰がリモートロック・ワイプを実行するのか、フローが定まっていなければ迅速な対処ができません。24時間365日のサポート窓口があるサービスを選ぶか、社内の夜間当番・通報ルートを整備しておくことが重要です。
【比較表】MDM選定でチェックすべき比較ポイント
自社に最適なMDMシステムを選定する際は、以下のチェック項目に沿って複数サービスを比較・検討することをおすすめします。
| 比較ポイント | チェック項目 | 選定時の着眼点 |
|---|---|---|
| 対応OS・端末 | iOS / iPadOS / Android / Windows / macOS | 現在導入している端末だけでなく、将来的なPC統合管理やマルチOS運用の予定も考慮する。 |
| セキュリティ機能 | リモートロック・ワイプ / パスコード強制 / 暗号化 / 紛失時位置情報 | 部分消去(セラクティブワイプ)の可否や、位置情報取得の精度・制御ポリシーを確認。 |
| 管理性・操作性 | 管理画面のUI / 自動キッティング対応(DEP / Zero-touch) | 情報システム担当者が直感的に操作できるか、複数台の一括登録がスムーズに行えるか。 |
| 料金プラン | デバイス単位課金 vs ユーザー単位課金 / 初期費用 | 1人のユーザーが複数端末(スマホ+タブレット)を持つ場合はユーザー課金が割安になるケースあり。 |
| サポート体制 | 対応時間(24/365対応か) / 紛失時代行サービス / 日本語サポート | 休日・深夜の紛失事故に対応できるか、緊急ロック代行サービスがあるかを確認。 |
モバイルデバイス管理に関するよくある質問(FAQ)
MDMの導入を検討している企業の担当者から多く寄せられる質問にお答えします。
Q1: BYOD(個人所有端末)にMDMを入れると、プライベートな写真やLINEなどの個人通信内容まで会社に見られてしまいますか?
A: いいえ、一般的なMDMではOSのプライバシー保護機能により、個人領域の写真、通話履歴、メッセージ本文、Web閲覧履歴などを管理者が閲覧することはできません。管理側が取得できるのは、端末のOSバージョン、社内アプリの稼働状態、社内ポリシーへの準拠状況などに限定されます。
Q2: 数十人規模の小規模企業でもMDMを導入する必要はありますか?
A: 強く推奨されます。事業規模の大小にかかわらず、1台のスマートフォン紛失から生じる顧客情報流出や不正アクセスは、企業の存続に関わる重大な損害をもたらします。小規模企業向けに初期費用無料・1台単位から契約できる手頃なMDMサービスも多数存在します。
Q3: MDM導入から実際の運用開始まで、どのくらいの期間がかかりますか?
A: 導入規模や要件によって異なりますが、一般的な目安は以下の通りです。
- 小規模〜中規模(数十台〜100台程度):要件定義からキッティング・検証を含め、およそ2週間〜1ヶ月程度。
- 大規模(数百台〜数千台規模):ポリシー策定、社内説明、既存端末へのエージェント導入などで2〜3ヶ月以上かかる場合があります。
まとめ:適切なMDM導入で安全かつ効率的な業務環境を作ろう
スマートデバイスの普及と働き方の多様化に伴い、企業のモバイルデバイス活用は今後さらに加速していきます。しかし、セキュリティと利便性は常にトレードオフの関係にあり、野放し状態の運用は極めて危険です。
モバイルデバイス管理(MDM)システムを導入することで、万全な情報漏洩対策を講じながら、キッティング工数の削減や業務効率化を実現できます。まずは自社の運用規模や管理対象OS、予算を明確にし、無料トライアルやPoC(概念実証)を通じて自社に最適なMDM製品の選定を進めましょう。
コメント