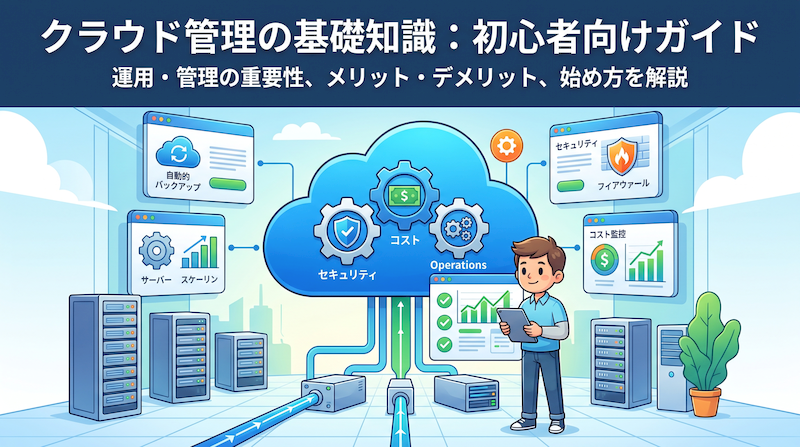
クラウドコンピューティングは、コスト削減や柔軟なスケーリング、迅速な開発を可能にする技術として、近年急速に普及しています。しかし、導入しただけで自動的に成果が出るわけではありません。クラウドサービスを真に効果的に活用し続けるためには、適切な「クラウド管理(クラウドマネジメント)」が不可欠です。
適切な管理が行われていないクラウド環境では、不要なリソースの課金増大(クラウド破産)やセキュリティ設定ミスによる重大なデータ漏洩といったリスクが常に潜んでいます。この記事では、クラウド管理の基礎知識から重要性、主要な管理要素、そして初心者の方でも迷わず実践できる始め方まで、分かりやすく体系的に解説します。

クラウド管理とは?基礎知識を整理
クラウド管理(Cloud Management)とは、AWS、Microsoft Azure、Google Cloudといったクラウドコンピューティングサービスを効率的・安全に運用・最適化するための包括的な取り組みです。単にサーバーを起動・停止するだけでなく、リソースの割り当て、セキュリティ対策、コスト監視、性能チューニングなど、多岐にわたる側面をカバーします。
クラウド管理とオンプレミス運用の違い
従来の自社保有型インフラ(オンプレミス)とクラウドでは、管理の対象やスピード感が大きく異なります。
- オンプレミス管理:物理サーバーの調達、配線、ハードウェア故障対応、データセンターの空調管理など「物理層の維持」に多くの工数がかかります。
- クラウド管理:物理インフラの保守はクラウド事業者に任せ、利用者は「仮想リソースの最適化・セキュリティ設定・コスト制御」という論理的な運用に集中します。数クリックやコード(IaC)で即座に構成変更できる一方、管理がルーズになりやすい特徴があります。
サービスモデル(IaaS/PaaS/SaaS)による管理責任の範囲
クラウド管理を理解する上で最も重要なのが「責任共有モデル(Shared Responsibility Model)」です。利用するクラウドモデルによって、自社が管理すべき領域が異なります。
| サービス形態 | 主な具体例 | クラウド事業者の責任範囲 | 自社(利用者)の管理責任範囲 |
|---|---|---|---|
| IaaS | Amazon EC2, Azure VM | 物理サーバー、ネットワーク、データセンター施設 | OSのパッチ適用、ミドルウェア、アプリ、データ、アクセス権限 |
| PaaS | AWS Elastic Beanstalk, Heroku | 物理基盤、OS、ランタイム環境、自動スケール基盤 | アプリケーションコード、データ、アカウント認証管理 |
| SaaS | Microsoft 365, Google Workspace | アプリケーションを含むインフラ全体の保守・運用 | ユーザーアカウント管理、アクセス制御、利用データの保護 |
なぜ重要?クラウド管理を行うメリットと放置するリスク
クラウド管理は、単なる日常業務のルーチンではなく、システムの安定稼働、セキュリティ強化、コスト削減など、ビジネスに直結する様々なメリットをもたらします。適切な管理を行うことで、クラウドサービスの真価を最大限に引き出すことができます。
クラウド管理を徹底する3大メリット
- コストの最適化:使っていないサーバーの自動停止やリソースサイズの適正化(ライトサイジング)により、無駄な従量課金を大幅に削減できます。
- 高可用性とパフォーマンスの維持:負荷に応じたオートスケーリングや障害検知の自動化により、サービス停止時間を最小限に抑えられます。
- 堅牢なセキュリティガバナンス:全社共通のアクセス権限ポリシーや暗号化設定を適用することで、情報漏洩や不正アクセスを未然に防止できます。
管理を怠ると発生する代表的なリスク
一方で、クラウド管理が形骸化すると以下のような深刻なトラブルにつながります。
- クラウド破産(予期せぬ高額請求):テスト用に立ち上げた高性能インスタンスやストレージの消し忘れ、DDoS攻撃によるトラフィック急増などで数百万円単位の請求が発生するケースがあります。
- セキュリティ設定ミスによるデータ流出:ストレージ(Amazon S3など)の公開設定ミスや、過剰な管理者権限の放置により、第三者に機密データが閲覧されるインシデントが多発しています。
- 野良リソース・シャドーITの増殖:どの部署が何のために作成したか不明なリソースが乱立し、監査や障害復旧が困難になります。
クラウド管理を構成する4つの主要要素
クラウド管理を実践する際は、インフラストラクチャ管理、セキュリティ管理、コスト管理、運用管理という4つの柱に整理してアプローチすることが効果的です。それぞれの具体的な内容を解説します。
1. インフラストラクチャ・リソース管理
仮想サーバー(VM)、ストレージ、仮想ネットワーク(VPC)、ロードバランサーなどのクラウドリソースを最適にプロビジョニング(調達・設定)し、維持する管理です。Infrastructure as Code(IaC:TerraformやAWS CloudFormationなど)を活用して構成をコード化することで、手作業によるミスを排除し、環境の複製や変更を迅速に行えます。
2. クラウドセキュリティ・ガバナンス管理
「最小権限の原則」に基づき、IAM(Identity and Access Management)を用いたユーザーごとの厳格な権限設定を行います。また、通信経路および保存データの暗号化、セキュリティグループ(ファイアウォール)の設定監査、定期的な脆弱性診断を実施します。
3. コスト管理(FinOps)
クラウドの利用料金を可視化し、予算管理や最適化を行う取り組みです。タグ付けによる部署別コスト配分、長期利用割引(リザーブドインスタンスやSavings Plans)の適用、アイドル状態のリソースの定期的な検出・削除を行います。
4. 運用監視・パフォーマンス管理
CPU使用率、メモリ使用量、ディスクI/O、ネットワーク遅延などをリアルタイムで監視します。異常が発生した際の自動アラート通知や、システムログの集中管理(ログ分析ツールの導入)により、トラブルの早期検知と根本原因の特定を迅速化します。
クラウド管理の始め方:成功へ導くステップバイステップ手順
クラウド管理の始め方として、無計画に設定を進めるのではなく、段階的なステップを踏むことが重要です。クラウドサービスの選定、リソースの設計、セキュリティ対策、モニタリングツールの導入など、具体的な手順を解説します。
STEP1:要件定義とクラウドアカウントのガバナンス設計
まず最初に行うべきは、システムが求める可用性・性能・予算の明確化です。その上で、全社で一貫したルールを定めます。
- リソースの命名規則・タギング設計:「環境(Prod/Dev)」「部署名」「システム名」「オーナー」などをタグとして義務付け、どのリソースが誰のものか一目で判別できるようにします。
- マルチアカウント構成の検討:本番環境と開発・検証環境でアカウントを分けることで、誤操作による本番影響を防ぎ、コストの分離把握を容易にします。
STEP2:最小権限のアクセス管理(IAM)とセキュリティ設定
不正アクセスや誤操作を防ぐため、セキュリティの土台を固めます。
- ルートアカウントの封印とMFA(多要素認証)の必須化:管理者を含め、すべてのアカウントでMFAを有効化し、ルートアカウントの日常利用は厳禁とします。
- ロールベースアクセス制御(RBAC):開発者や運用担当者に対し、業務に必要な最小限の権限のみを付与したロール(役割)を割り当てます。
- 通信制御と暗号化:不要なインバウンドポート(SSH:22やRDP:3389等)のインターネット開放を遮断し、ストレージやデータベースの保存時暗号化(At-Rest)を有効にします。
STEP3:モニタリングツールの導入と監視・アラート設計
クラウド事業者が提供する標準モニタリングツール(Amazon CloudWatch、Azure Monitor、Google Cloud Monitoringなど)を設定します。
- 基本メトリクスの監視:CPU使用率、メモリ枯渇、ディスク空き容量、死活監視(Health Check)を設定します。
- コスト予算アラートの設定:想定予算の50%、80%、100%に達した段階で管理者にメールやチャット(Slack/Teams)へ自動通知が飛ぶように構成します。
- 監査ログの恒久保存:誰がいつ何を設定変更したかを記録する監査ログ(AWS CloudTrailなど)を有効化し、ログ改ざんができない専用バケットに保管します。
STEP4:自動化とバックアップ運用の確立
手作業を減らし、運用の再現性と耐障害性を高めます。
- 自動スナップショット・バックアップ:データベースやストレージの定期バックアップを自動スケジュール化し、世代管理を行います。
- 定時起動・停止の自動化:開発用サーバーなど夜間・休日に使わないリソースを自動停止するスクリプトを設定し、コストを削減します。
クラウド管理に関するよくある質問(FAQ)
Q1. 社内に専任のクラウドエンジニアがいない場合、どう管理すべきですか?
A. マネージドサービス(MSP)の活用や、PaaS/SaaSの積極利用が推奨されます。
サーバー管理が不要なPaaS(サーバーレスやマネージドDB)を優先採用することで、OSレベルの運用負荷を大幅に削減できます。また、インフラ構築や24時間365日の死活監視・障害一次対応については、クラウド管理専門のMSP(マネージドサービスプロバイダー)へ外部委託する構成も現実的な選択肢です。
Q2. マルチクラウド(AWSとAzureの併用など)の場合、管理の注意点はありますか?
A. 共通の管理プラットフォーム(CMP)や統合監視ツールの導入が鍵となります。
クラウドごとにコンソールを行き来すると運用の属人化や設定漏れが起きやすくなります。Datadogなどの統合監視SaaSや、Terraformによる構成コードの一元管理を導入し、複数クラウドを共通ルールで可視化・操作できる仕組みを整えることが重要です。
まとめ:適切なクラウド管理でビジネスの俊敏性と安全性を最大化
クラウドコンピューティングは強力なビジネス基盤ですが、その俊敏性やコストメリットを享受し続けるためには、継続的なクラウド管理が欠かせません。
クラウド管理を形骸化させず定着させるための要点は以下の通りです。
- 責任範囲の明確化:IaaS/PaaS/SaaSの違いに応じた責任共有モデルを把握する。
- 4大要素のバランス:インフラ、セキュリティ、コスト、運用監視を網羅的にカバーする。
- 自動化と可視化の徹底:予算アラートやタギング、構成コード化を進めて属人化を防ぐ。
まずはアカウントのMFA設定や予算アラートの導入といった身近なステップから着手し、安全で無駄のないクラウド運用基盤を築いていきましょう。
コメント